线上扑克反作弊终于有了新武器,小样本也能揪出“超级用户”
上周曝出的疑似“超级用户”丑闻,在线上扑克社区引发巨大震动。
消息源于一位名为“WolfSec0x0”的网络安全专业人士提出的指控:多名高额桌玩家成为目标,其电脑中被安装了恶意软件。
这起事件与臭名昭著的Ultimate Bet丑闻有着令人不安的相似之处。据称,当年扑克室内部人员——前WSOP冠军Russ Hamilton——能够在游戏过程中实时查看对手的底牌。
而在最近这起案件中,据信线上扑克客户端本身并未被入侵,被入侵的是用户的个人电脑。因此,高额桌玩家被敦促检查自己的机器,确保仍然安全。
但是,是否存在一种更高效的方式,让运营商层面来监督这类游戏公平性问题?
得益于线上安全专家QuintAce及其研究部门AceGuardian Technologies推出的一项新解决方案,这类监督可能会变得容易得多。
AceGuardian自2019年以来一直为线上扑克运营商运行反作弊系统,目前与七个平台合作,每天在数千万次扑克决策中检测串通、机器人、实时协助(RTA)和超级用户。
一、可能改变游戏规则的开源解决方案
玩家们一直以来都在要求运营商合作改善游戏公平性,但正如资深行业职业选手Lee Jones本周早些时候所解释的,线上运营商极不可能共享已知或疑似作弊者的信息。
然而,风向可能正在转变,与其说是商业竞争对手之间的合作,不如说是它们打击此类行为的意愿在增强。
和其他任何事情一样,表现出保护游戏公平性的意愿,只会是一种积极的营销手段。最近我们看到ACR老板Phil Nagy亲自宣布新的反屏幕共享工具Screen Shield,而CoinPoker也经常在社交媒体上高调宣布封禁作弊账号。
如今,QuintAce/AceGuardian提出了一项运营商层面的解决方案,以帮助进一步防范超级用户,并在其博客文章中详细说明。作为一个开源项目,你现在也可以查看该项目的GitHub。
这一新进展通过一系列清晰信号,实现了对超级用户的可靠检测。更重要的是,该项目在MIT许可证下开源,这意味着任何选择采用的运营商都可以自行实施,没有任何附加条件。
此外,玩家可以直接提交牌局历史。毕竟,没有人比那些日复一日在线上牌桌grind的人更善于发现可疑的打法模式。
现在,你可以将相关牌局直接通过电子邮件发送给QuintAce。继续阅读,看看这些牌局如何被分析,并使用上周高关注度案件中的例子。
二、自动化加专家人工分析
正如QuintAce所解释的,仅凭游戏过程就可以检测超级用户。而且,任何全面规模的运营商都已经拥有数据基础设施,因此将解决方案付诸实践应该不难。
那么,它做什么?
本质上,它计算的是单独实时完成不可行的数字。过去其他疑似超级用户被识别出来时,比如2019年的“Postlegate”丑闻或前述Ultimate Bet案件,很大程度上是因为充满热情且一丝不苟的玩家花时间分析数百手牌,寻找异常或可疑打法。
使用QuintAce的新工具,这一过程实现了自动化。当一手牌结束、玩家底牌已知时,它可以运行复杂分析,不仅分析某位玩家的动作与所有可能牌型或实际牌型的关系,还可以基于历史打法数据,分析其预测范围。
“核心思想很简单,”AceGuardian游戏公平性负责人John Andress说。“一个能看到你底牌的玩家,会做出诚实玩家不可能做出的决策。我们逐决策地将其与玩家池进行衡量。我们已经在过去的事件上测试过,而且它已经在我们合作的一些平台上投入生产运行。”
由Andress和AceGuardian首席执行官Thanh Tran博士领导的团队声称,它不会被罕见的异常值或单手牌触发,但在提供足够数据时,可以标记关键账号以供审查。随后,这些账号会使用下面的方法进行分析,再由真正的人类专家研究。
“这条流水线监控整个玩家池的决策分布,并将每位玩家与之衡量,”Andress解释道。“在多个信号上处于尾部的玩家会上升到名单前列。输出是每位玩家可衡量的评分卡,以及一份标记牌局排名列表,供安全团队审查。”
三、一步一步:从怀疑到确认
这条流水线如下:
1.玩家池筛查
在各种可自定义的时间范围内,收集胜率和打法风格可疑的异常值。这些会被“聚类”,以帮助检测多账号。
2.行为特征
牌局会根据多种触发条件评分,例如“神谕式弃牌”(只有知道具体底牌才可能做出的弃牌)、低胜率下注的成功率、相对于玩家池的异常抓诈唬数据等。
3.可疑牌局检测
在每条街上,针对对手底牌的关键决策会被逐一分析。
4.牌局风险评分
每手被标记的牌局会根据决策类型、牌力、底池大小和决策时间,从0到100评分。
5.专家审查
最后,分析师审查玩家评分和排名牌局——这是流程的关键部分。
“我们的目标始终是提供可衡量的东西,”Andress说。“有时衡量结果本身就能说明问题,但我们始终希望有人在环路中做出最终决定。”
对玩家来说好消息是,QuintAce和AceGuardian将此解决方案作为开源项目发布,可供线上运营商使用。
四、“Paul Gregg”案件的例子
最近这起超级用户案件,围绕注册在“Paul Gregg”名下的账号,凸显了该解决方案即使在大量数据不可用的情况下也能发挥作用。
“社区里很多玩家认为,仅凭胜率就可能检测出这一点,”Andress说。“在一些网站上,这几乎肯定是真的,因为他(‘Paul Gregg’)在每个账号上都打了几万手牌。”
“但为了展示这个解决方案,我们取了一个小样本——大约700手牌,我们本可以选择更小的数量。他的胜率在这份样本中处于第81百分位,也就是一次正常的热手期。他在那方面被隐藏了,但攻击者的检测指标在7个类别中有6个是异常值(其中6个位列前1%),最后一个在第5百分位。我们还可以突出决策时间:多次在2秒或更短时间内弃掉强牌。”
“这凸显出,这条流水线在小样本中也能有效,并可用于防止未来的财务损失。”
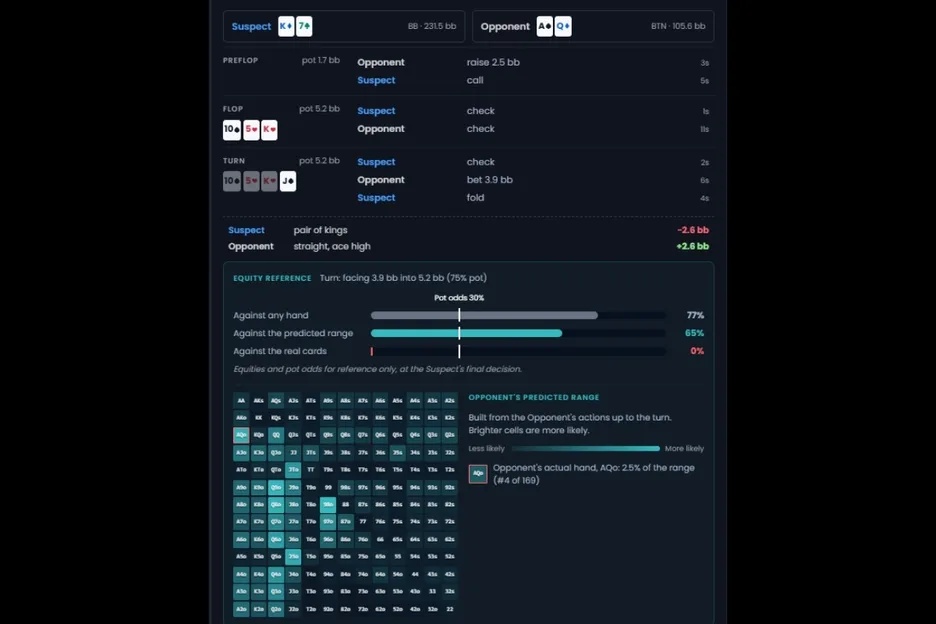
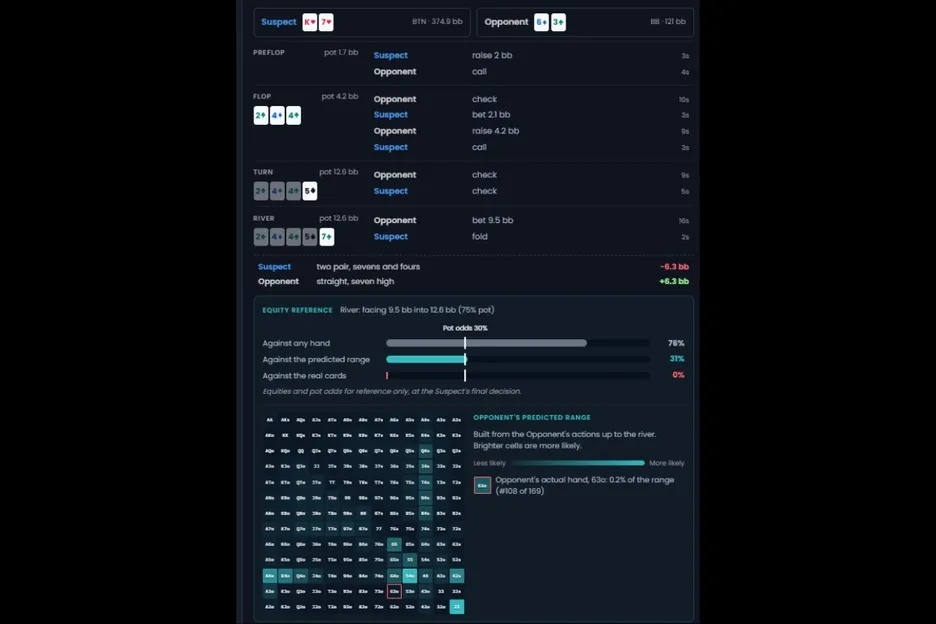
让我们用取自“Paul Gregg”账号的几手样本牌局,来看看数据是什么样子。这些例子属于“神谕式弃牌”类别。
在第一个例子中,持有顶对,嫌疑人面对一个75%底池大小的下注,在转牌弃牌,只用了4秒做决定。对手持有的卡顺听牌——在转牌完成——只占其范围的2.5%。
在另一个例子中,嫌疑人几乎瞬间在河牌弃掉两对,而对手完成了后门顺子,这手牌只占其范围的0.2%。
五、玩家可以做什么来保护自己
QuintAce还列出了一些基本卫生程序,玩家可以实践,以帮助防止技术安全被破坏。
这些包括警惕:
你没有安装的远程管理软件,尤其是作为Windows服务运行的软件,例如最近案件中使用的MeshCentral代理(MeshAgent)。
你没有触发的管理员提示。
扑克工具从无法识别的来源更新。
那么,运营商可以做什么来帮助提供安全环境,并且从商业角度至关重要的,是赢得线上德州游戏之间日益激烈的信任博弈?
“运营商很少共享信息,”Andress解释道,“所以一个攻击者能够一个网站接一个网站地操作。玩家损失了大量金钱,运营商失去了信任,而信号一直就在他们手中。”
“这个行业需要更多透明度,而将我们的解决方案开源,就是我们的一份贡献。我们欢迎其他人加入我们。”